PHP2Shell 2026: Celah Kritis PHP dan Cara Mengatasinya
PHP2Shell 2026: Celah Kritis PHP yang Mengancam Keamanan Server dan Cara Mengatasinya
Saung Programmer — Teknologi, Pemrograman, dan Keamanan Siber
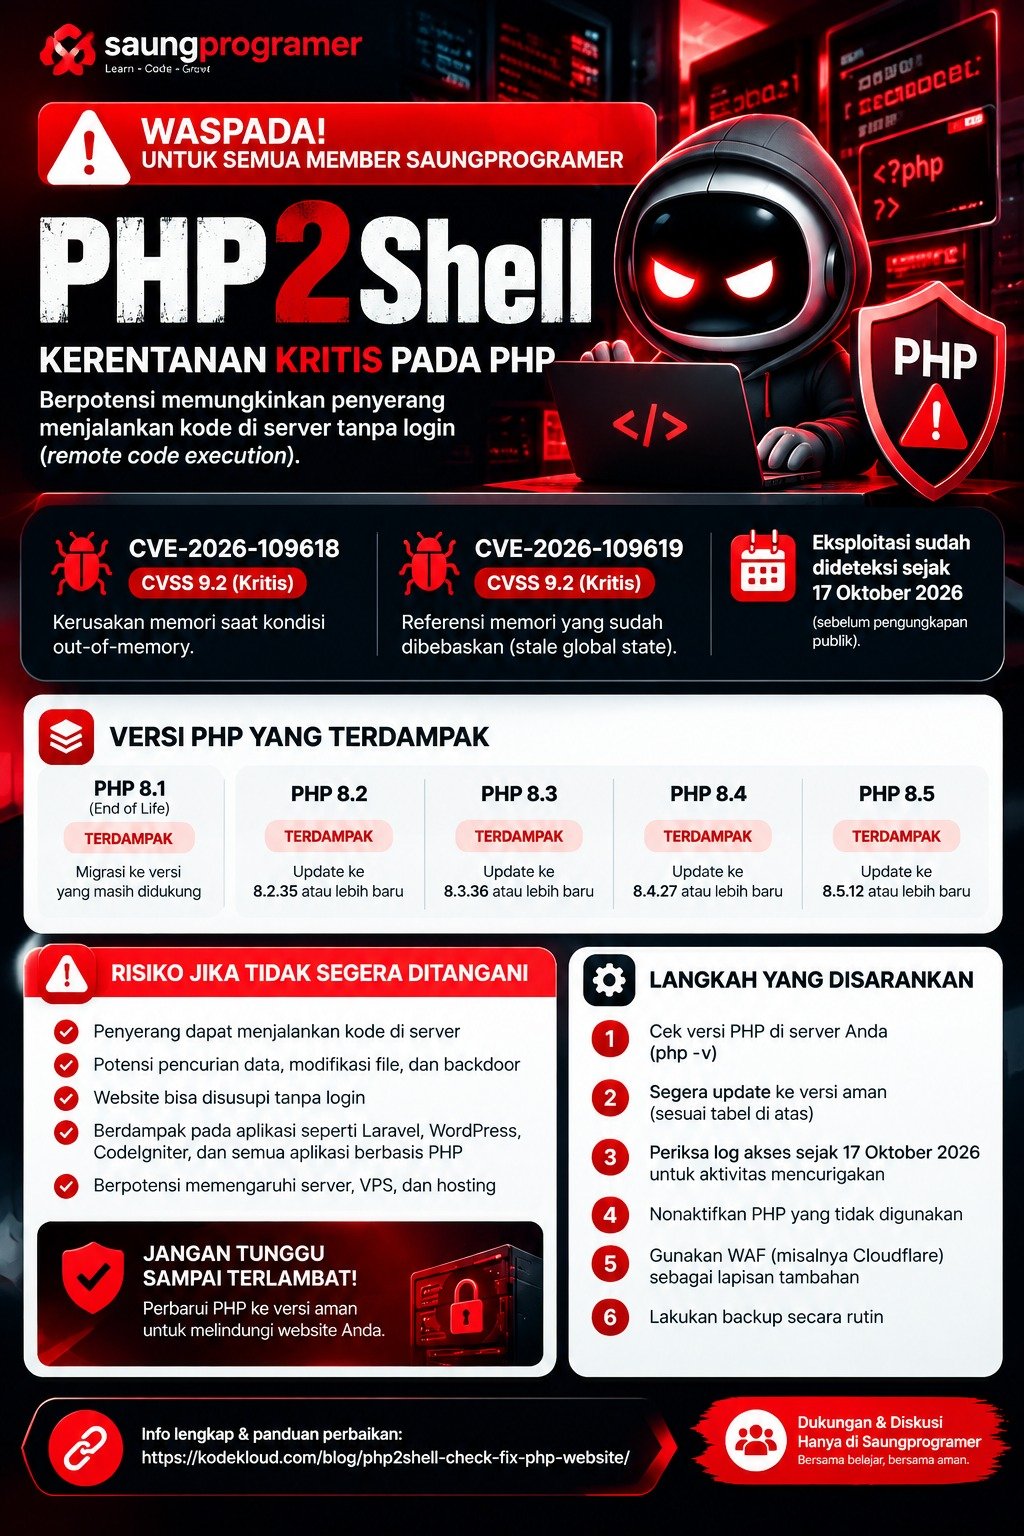
Keamanan website bukan hanya bergantung pada kualitas kode aplikasi, tetapi juga pada keamanan bahasa pemrograman dan komponen yang berjalan di server. Salah satu ancaman yang perlu diperhatikan developer pada Oktober 2026 adalah PHP2Shell, sebutan untuk dua kerentanan kritis pada runtime PHP yang berpotensi memungkinkan penyerang menjalankan kode dari jarak jauh.
Kedua celah tersebut tercatat sebagai CVE-2026-109618 dan CVE-2026-109619, masing-masing dengan skor CVSS v4.0 sebesar 9,2. Risiko ini penting bagi pemilik website, administrator server, developer Laravel, serta pengelola WordPress dan aplikasi berbasis PHP lainnya.
Lantas, apa itu PHP2Shell, versi PHP mana yang terdampak, dan bagaimana cara mengamankan server dari ancaman tersebut?
Apa Itu PHP2Shell?
PHP2Shell adalah sebutan untuk dua kerentanan keamanan pada inti runtime PHP. Dalam kondisi tertentu, celah tersebut dapat dimanfaatkan untuk melakukan Remote Code Execution (RCE), yaitu menjalankan kode pada sistem target dari jarak jauh.
Risiko utamanya adalah penyerang berpotensi mengeksploitasi server yang menjalankan versi PHP rentan tanpa harus memiliki akun pengguna pada aplikasi.
Hal ini berbeda dari kerentanan biasa yang hanya terdapat pada satu plugin atau satu halaman website. Karena masalah berada pada runtime PHP, dampaknya dapat meluas ke berbagai aplikasi yang menggunakan konfigurasi dan versi PHP terdampak.
Beberapa lingkungan yang perlu diperiksa meliputi:
- Website berbasis Laravel dan CodeIgniter.
- WordPress beserta plugin dan tema yang digunakan.
- Aplikasi PHP khusus buatan perusahaan.
- Server Apache dengan mod_php.
- PHP-FPM yang terhubung dengan Nginx atau Apache.
- Container Docker dan lingkungan staging.
Penting: Menggunakan framework terbaru tidak otomatis membuat server aman apabila runtime PHP yang menjalankannya masih rentan.
Dua Kerentanan PHP2Shell yang Perlu Diketahui
1. CVE-2026-109618: Kerusakan Memori Akibat Out-of-Memory
Kerentanan pertama berkaitan dengan penanganan kondisi kehabisan memori atau out-of-memory (OOM).
Pada kondisi tertentu, proses penanganan permintaan dapat meninggalkan data internal dalam keadaan tidak sepenuhnya terinisialisasi. Jika kondisi tersebut dimanfaatkan melalui permintaan yang dibuat secara khusus, penyerang berpotensi memengaruhi alur eksekusi program.
Dampaknya dapat berupa eksekusi kode jarak jauh pada lingkungan PHP yang rentan.
2. CVE-2026-109619: Masalah Stale Global State
Kerentanan kedua berhubungan dengan kondisi use-after-free, yaitu ketika program masih menggunakan referensi memori yang seharusnya sudah tidak digunakan.
Masalah pada pengelolaan state internal PHP dapat menyebabkan data dari proses permintaan sebelumnya tetap memengaruhi permintaan berikutnya pada worker yang sama.
Dalam kondisi yang sesuai, kelemahan ini dapat dimanfaatkan untuk mencapai eksekusi kode jarak jauh.
Kedua kerentanan tersebut memiliki karakteristik teknis berbeda, sehingga administrator perlu memastikan pembaruan keamanan diterapkan pada seluruh instalasi PHP yang relevan.
Daftar Versi PHP2Shell Terdampak dan Versi Perbaikannya
Berdasarkan advisory keamanan yang diterbitkan pada 21 Oktober 2026, versi perbaikan untuk cabang PHP yang masih didukung adalah sebagai berikut.
| Cabang PHP | Versi perbaikan |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Versi sebelum rilis perbaikan tersebut perlu diperiksa dan diperbarui. PHP 8.1 dan versi yang lebih lama juga memerlukan perhatian khusus karena sudah tidak mendapatkan pembaruan keamanan resmi dari proyek PHP.
Pengecualian dapat berlaku apabila distribusi Linux atau penyedia layanan menyediakan security backport. Karena itu, jangan hanya membandingkan nomor versi PHP; periksa juga status paket dan advisory resmi dari vendor server yang digunakan.
Sumber: Advisory keamanan PHP2Shell — University of Toronto.
Cara Memeriksa Versi PHP pada Server
Administrator dapat memulai pemeriksaan melalui terminal server.
Jalankan perintah berikut:
php -v
Perintah tersebut menampilkan versi PHP CLI yang tersedia pada lingkungan terminal.
Untuk sistem berbasis Debian atau Ubuntu, daftar paket PHP dapat diperiksa dengan:
dpkg -l | grep php
Pada sistem berbasis RHEL, Rocky Linux, atau AlmaLinux, gunakan:
rpm -qa | grep php
Namun, ada hal yang sering terlewat: versi PHP CLI belum tentu sama dengan versi PHP yang digunakan website.
Jika server memakai PHP-FPM, beberapa versi PHP dapat terpasang secara bersamaan. Periksa juga versi PHP-FPM yang digunakan setiap website, konfigurasi web server, container Docker, serta lingkungan hosting.
Bagi pengguna shared hosting, pemeriksaan dan pembaruan mungkin perlu dilakukan melalui panel hosting atau dengan meminta bantuan penyedia hosting.
Cara Mengatasi PHP2Shell dan Mengamankan Website
1. Perbarui PHP ke Versi yang Sudah Diperbaiki
Langkah paling penting adalah memperbarui runtime PHP ke versi yang telah mendapatkan perbaikan keamanan.
Sebelum melakukan pembaruan pada website produksi:
- Buat backup file dan database.
- Uji kompatibilitas aplikasi pada lingkungan staging.
- Periksa ekstensi PHP dan dependensi Composer.
- Terapkan pembaruan melalui pengelola paket atau mekanisme resmi hosting.
- Pastikan PHP-FPM dan layanan terkait menggunakan versi yang sudah diperbaiki.
- Jalankan pengujian aplikasi setelah pembaruan.
Jangan mengunduh file PHP dari situs tidak resmi hanya karena menawarkan versi yang terlihat lebih baru.
2. Periksa Seluruh Website dan Server
Jika satu server menjalankan banyak website, jangan hanya memeriksa domain utama.
Inventarisasi seluruh aplikasi, termasuk subdomain, website lama, server pengujian, worker aplikasi, dan container yang masih berjalan.
Server yang terlupakan dapat menjadi titik masuk jika tetap menjalankan runtime rentan dan dapat diakses dari jaringan yang tidak tepercaya.
3. Gunakan WAF sebagai Lapisan Pertahanan Tambahan
Web Application Firewall (WAF) dapat membantu menyaring permintaan berbahaya dan mengurangi sebagian risiko selama proses penanganan insiden atau pembaruan berlangsung.
Administrator dapat mengevaluasi aturan WAF, pembatasan ukuran permintaan, kontrol akses, dan kebijakan jaringan sesuai arsitektur server.
Namun, WAF bukan pengganti pembaruan PHP. Tidak ada jaminan bahwa aturan penyaringan tertentu dapat menutup seluruh jalur eksploitasi PHP2Shell.
4. Periksa Log dan Aktivitas Server
Setelah mengetahui adanya kerentanan, administrator sebaiknya memeriksa indikasi aktivitas yang tidak wajar.
Beberapa hal yang patut diperhatikan:
- Proses shell yang dijalankan oleh worker web tanpa alasan yang jelas.
- File PHP baru atau perubahan file yang tidak dikenal.
- Koneksi keluar dari server yang tidak sesuai aktivitas aplikasi.
- Lonjakan kesalahan server, crash, atau restart worker PHP-FPM.
- Perubahan akun, konfigurasi, maupun tugas terjadwal yang tidak diotorisasi.
Indikator tersebut tidak otomatis membuktikan terjadinya eksploitasi, tetapi perlu diselidiki bersama log aplikasi, web server, dan sistem operasi.
Jika ditemukan indikasi kompromi, isolasi sistem yang terdampak sesuai prosedur insiden, simpan bukti log, rotasi kredensial yang berpotensi terpapar, dan lakukan pemulihan dari sumber yang tepercaya.
5. Jangan Mengandalkan Satu Pengaturan Konfigurasi
Menonaktifkan fitur tertentu atau memperketat konfigurasi PHP dapat mengurangi sebagian paparan, tetapi tidak menjamin bahwa kedua kerentanan telah tertutup.
Langkah mitigasi sementara harus mengikuti advisory resmi dan mempertimbangkan dampaknya terhadap aplikasi. Jika patch belum dapat diterapkan, pertimbangkan pembatasan akses atau isolasi layanan yang rentan sampai pembaruan tersedia.
Apa Dampaknya bagi Developer Laravel dan WordPress?
Developer sering berfokus pada validasi input, autentikasi, otorisasi, dan keamanan database. Semua itu tetap penting, tetapi keamanan aplikasi juga bergantung pada komponen di bawahnya.
Pada aplikasi Laravel, tim perlu memeriksa runtime PHP yang digunakan oleh web server, antrean pekerjaan, scheduler, dan container deployment. Memperbarui dependensi Composer saja tidak otomatis memperbaiki runtime PHP yang rentan.
Pada WordPress, administrator perlu memeriksa PHP pada lingkungan hosting, selain menjaga WordPress, tema, dan plugin tetap diperbarui.
Pendekatan yang tepat adalah mengamankan seluruh lapisan: sistem operasi, runtime PHP, web server, dependensi aplikasi, konfigurasi, dan kode program.
Checklist Keamanan PHP2Shell untuk Administrator
Gunakan checklist berikut untuk memastikan proses pemeriksaan tidak terlewat:
- [ ] Mendata seluruh instalasi dan versi PHP.
- [ ] Mengidentifikasi website yang dapat diakses dari internet.
- [ ] Memeriksa versi PHP yang digunakan web server dan PHP-FPM.
- [ ] Memastikan patch resmi atau perbaikan dari vendor sudah diterapkan.
- [ ] Memeriksa aplikasi lama yang menggunakan PHP end-of-life.
- [ ] Menguji kompatibilitas setelah pembaruan.
- [ ] Meninjau log untuk mencari aktivitas mencurigakan.
- [ ] Memastikan backup dapat dipulihkan.
- [ ] Mendokumentasikan waktu pembaruan dan hasil pemeriksaan.
Kesimpulan
PHP2Shell menjadi pengingat bahwa keamanan website tidak cukup hanya dengan memperbarui framework atau memasang plugin keamanan. Runtime PHP yang digunakan server juga harus dikelola secara berkala.
Dua kerentanan CVE-2026-109618 dan CVE-2026-109619 memiliki tingkat risiko kritis dan berpotensi memungkinkan eksekusi kode jarak jauh pada lingkungan yang rentan.
Bagi developer, pemilik website, dan administrator server, langkah utama adalah memeriksa seluruh instalasi PHP, menerapkan pembaruan keamanan yang sesuai, serta mengevaluasi log dan aktivitas server.
Jangan menunggu website mengalami gangguan untuk mulai memeriksa keamanannya. Pembaruan rutin, inventaris aset, backup yang teruji, dan monitoring yang baik merupakan bagian penting dari pengelolaan website profesional.
Tentang Saung Programmer
Saung Programmer membahas pemrograman, pengembangan website, teknologi digital, server, dan keamanan aplikasi. Ikuti artikel lainnya untuk mendapatkan wawasan praktis seputar pengembangan software dan pengelolaan sistem digital.
Referensi utama:
Administrator
Content Writer at Saung Programmer
Artikel Terkait
AI Coding Era Baru dalam Pengembangan Perangkat Lunak
Baca Selengkapnya